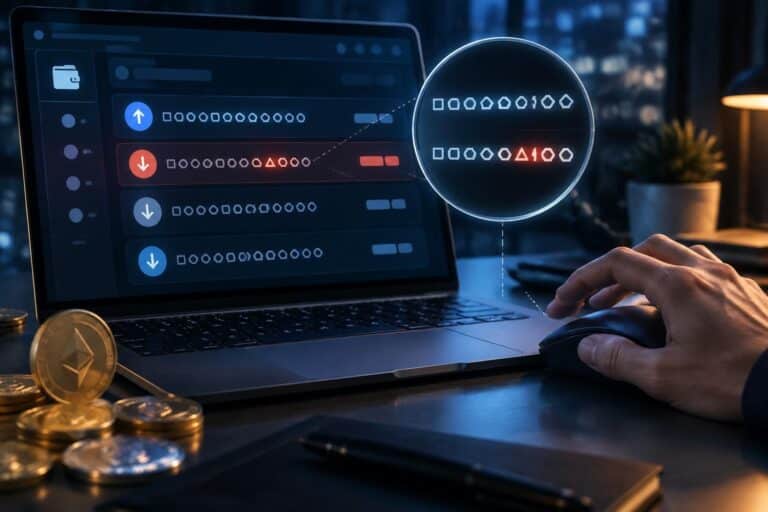
Un virement préparé comme d’habitude, une adresse récupérée dans les dernières opérations, quelques caractères qui semblent familiers : il suffit parfois de cette routine pour envoyer ses cryptomonnaies à un escroc. L’empoisonnement d’adresse détourne la confiance accordée à l’historique d’un portefeuille, sans nécessairement compromettre ses clés privées. L’attaquant cherche à y faire apparaître une destination ressemblant à celle d’un correspondant légitime, puis attend qu’elle soit réutilisée par erreur.
Cette arnaque crypto exploite une faiblesse très concrète : les interfaces raccourcissent des identifiants difficiles à lire, tandis que les utilisateurs vérifient souvent seulement leurs extrémités. Le problème concerne donc autant les habitudes de paiement que la présentation des informations. Pour comprendre comment une opération techniquement valide devient une perte financière, suivons Léa, responsable d’une petite entreprise qui règle certains prestataires en stablecoins. Son exemple permet de distinguer les signaux suspects, les protections réellement utiles et les démarches à entreprendre lorsqu’un transfert part vers le mauvais destinataire.
Qu’est-ce que l’empoisonnement d’adresse dans un portefeuille crypto ?
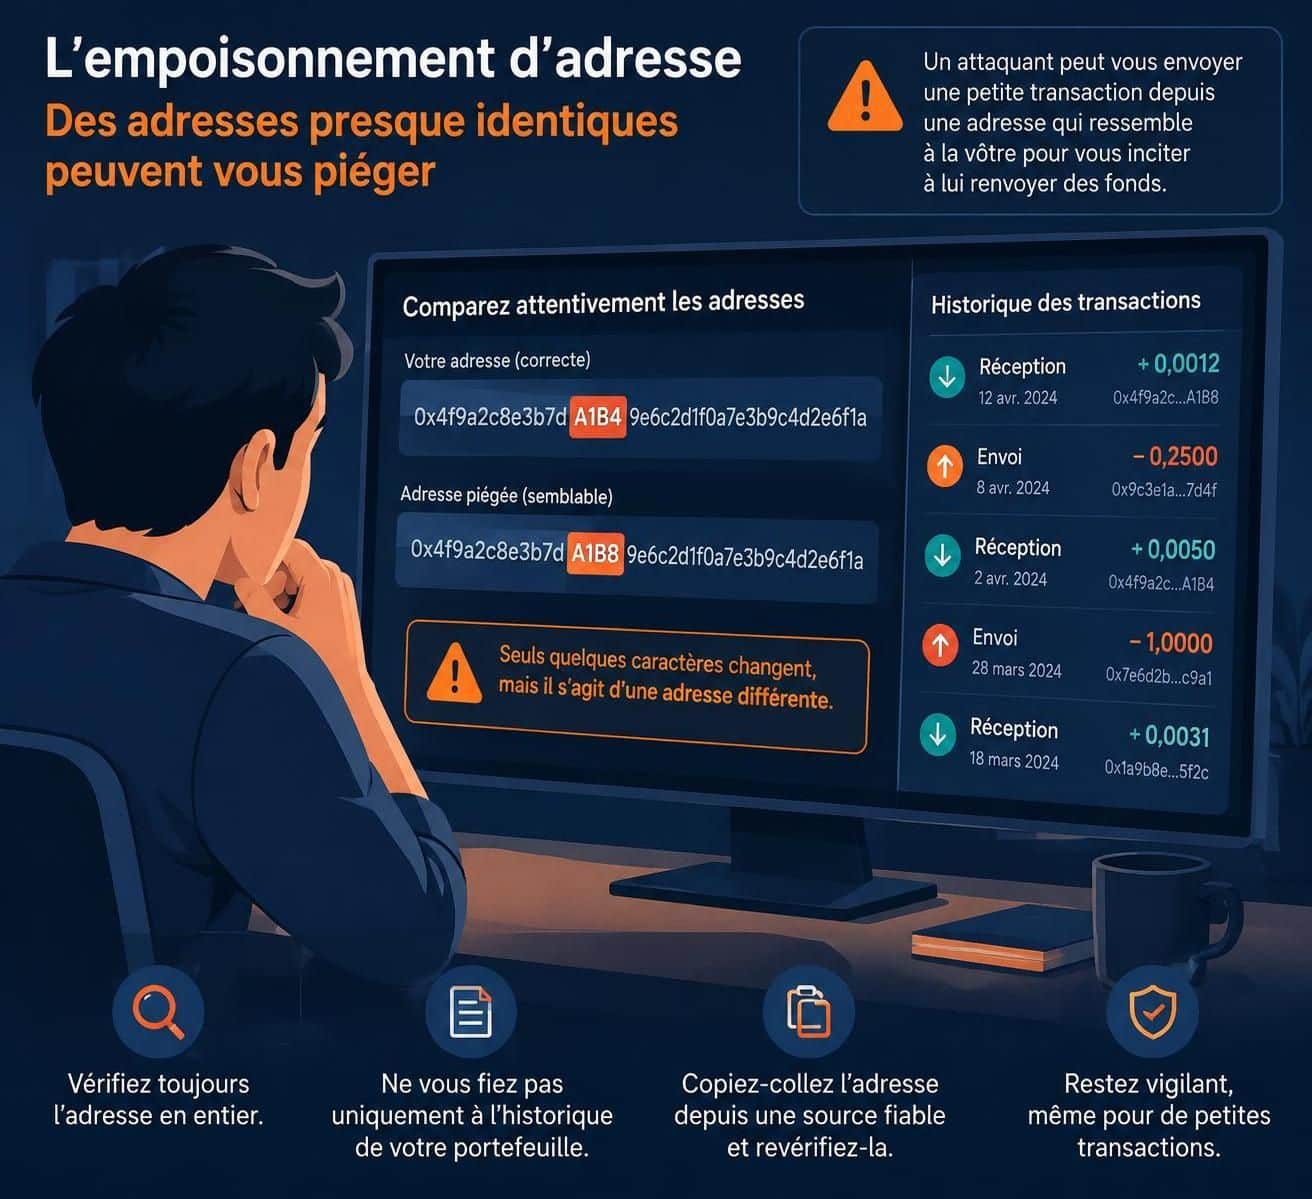
L’empoisonnement d’adresse est une manipulation destinée à vous faire choisir le mauvais destinataire. Un fraudeur introduit dans votre environnement de consultation une référence trompeuse, généralement au moyen d’une opération visible dans votre historique des transactions.
La cible n’est pas nécessairement votre ordinateur, votre phrase de récupération ou le système cryptographique du réseau. L’attaque vise surtout le moment où vous décidez quelle adresse copier, reconnaître ou sélectionner pour votre prochain paiement.
Une adresse similaire ne possède pas les mêmes clés
Sur Ethereum et plusieurs réseaux compatibles, une adresse prend la forme d’une longue suite de caractères commençant par « 0x ». Pour rester lisibles, les applications peuvent n’en montrer qu’un début et une fin, séparés par des points de suspension.
Un escroc peut rechercher une adresse similaire à celle d’un bénéficiaire habituel, notamment sur les caractères visibles dans cet affichage raccourci. Les deux destinations restent pourtant différentes : une ressemblance à l’écran ne signifie ni identité technique ni contrôle partagé.
La génération d’un sosie demande des calculs, dont le coût augmente avec le nombre de caractères imposés. Reproduire quelques positions est bien plus accessible que recréer une adresse complète ; présenter cette imitation comme une copie parfaite du portefeuille serait donc trompeur.
Un scénario concret : le prestataire de Léa
Léa verse chaque mois des stablecoins à un graphiste. Pour gagner du temps, elle retrouve généralement son précédent règlement et récupère la destination depuis cette opération, sans consulter les coordonnées convenues au départ.
Un fraudeur observe ce paiement public, prépare un identifiant ressemblant à celui du graphiste, puis provoque l’apparition d’une nouvelle ligne dans l’activité de Léa. Lors du règlement suivant, cette ligne récente peut sembler être le raccourci idéal vers le bon contact.
Si Léa sélectionne cette référence, elle signe elle-même le transfert vers le portefeuille de l’escroc. Le réseau exécute alors correctement son instruction : la transaction frauduleuse dans son intention peut être parfaitement valide sur le plan technique.
Pourquoi cette attaque relève de l’ingénierie sociale
Cette méthode appartient à la famille des tromperies reposant sur les habitudes humaines. Comme certaines formes d’hameçonnage, elle fabrique un contexte rassurant pour obtenir une action volontaire, mais elle n’exige pas forcément de faux site ou de message privé.
La crédibilité vient ici de l’endroit où apparaît le piège. Une donnée consultée dans son propre portefeuille paraît souvent plus fiable qu’une adresse reçue d’un inconnu, alors que l’historique peut contenir des interactions que son propriétaire n’a jamais sollicitées.
La réception d’une petite somme inconnue ne signifie cependant pas que les fonds déjà présents ont été volés. Elle ne donne pas non plus, à elle seule, une autorisation de dépense à son expéditeur ; le danger principal réside dans une réutilisation ultérieure de ses coordonnées.
Cette distinction évite une réaction disproportionnée : déplacer immédiatement tous ses actifs vers une destination choisie dans la précipitation peut ajouter une nouvelle erreur au premier signal suspect. Il faut d’abord comprendre ce que montre réellement l’interface et quelle opération a été effectuée.
Un historique constitue une trace d’activité, pas un carnet de bénéficiaires certifiés. C’est précisément cette confusion que les différentes variantes de l’attaque cherchent à exploiter.
Comment les attaquants empoisonnent l’historique des transactions
Une campagne commence généralement par l’observation des données publiques d’une blockchain. Les mouvements entre comptes, les montants et la fréquence des paiements peuvent révéler des habitudes intéressantes, même lorsque l’identité civile des participants n’est pas connue.
Pour un fraudeur, une adresse active qui effectue régulièrement des transferts importants constitue une cible attractive. Il n’a pas besoin de connaître personnellement Léa : voir qu’elle réutilise souvent le même bénéficiaire peut suffire à préparer une tentative adaptée.
Du repérage à l’apparition d’une ligne trompeuse
L’escroc cherche d’abord une destination qu’il contrôle et dont certains caractères correspondent à ceux du correspondant légitime. L’objectif n’est pas de casser la cryptographie, mais d’obtenir une apparence convaincante dans une interface qui masque une grande partie de l’identifiant.
Il tente ensuite de placer cette destination dans les données consultées par la victime. Plusieurs procédés existent, et leur visibilité dépend du réseau, des contrats utilisés, de l’explorateur et des filtres appliqués par le logiciel de gestion.
- Un transfert de très faible valeur : une somme minuscule est envoyée depuis le compte trompeur, dans l’espoir que cette origine soit ensuite prise pour un bénéficiaire connu.
- Un transfert de jetons à montant nul : certains contrats permettent des opérations nulles sans autorisation préalable dans des circonstances particulières ; une ligne peut ainsi apparaître sans que la victime ait signé un paiement.
- Des événements émis par un contrat trompeur : des données peuvent imiter une activité de jeton et être présentées de manière ambiguë par certains outils.
Ces mécanismes ne produisent pas tous le même affichage. Une application peut masquer une interaction suspecte tandis qu’un autre explorateur la montre ; il serait donc faux de supposer que chaque tentative apparaît systématiquement dans tous les portefeuilles.
Une apparence de transfert n’est pas une preuve de signature
Supposons que Léa remarque une opération à valeur nulle semblant partir de son compte. Cette présentation ne prouve pas, à elle seule, qu’un tiers dispose de sa clé privée : il faut examiner le type d’interaction, le contrat concerné et les données de la transaction.
Sur les réseaux à contrats intelligents, une même transaction peut produire plusieurs événements. Ceux-ci décrivent des informations publiées par des contrats ; leur présence ne doit pas être confondue automatiquement avec une instruction signée par le titulaire de chaque adresse mentionnée.
De même, le nom ou le symbole d’un jeton ne garantit pas son authenticité. Un actif affiché comme un stablecoin connu peut provenir d’un autre contrat : la référence technique du contrat compte davantage que son étiquette commerciale.
Une stratégie fondée sur le volume et la patience
L’attaquant peut multiplier les tentatives et attendre qu’une petite proportion des destinataires commette une erreur. Les coûts de diffusion varient selon les réseaux et leur congestion, tandis que la recherche d’un sosie plus convaincant exige davantage de ressources.
Sur plusieurs réseaux compatibles avec Ethereum, un même identifiant peut aussi exister pour une même clé. Cela permet de décliner certaines campagnes sur différentes chaînes, sans rendre pour autant les actifs interchangeables ni les transferts automatiquement compatibles.
Si Léa finit par payer le mauvais compte, les fonds peuvent être rapidement dispersés ou échangés. Ces mouvements compliquent l’analyse et les possibilités d’intervention, mais ils ne sont pas indispensables au mécanisme initial : l’attaque réussit au moment où une référence non vérifiée devient une destination approuvée.
Comment reconnaître une tentative d’empoisonnement d’adresse
Le signal le plus utile n’est pas toujours une énorme anomalie. Une opération minuscule, arrivée juste après un paiement habituel et impliquant une destination presque familière, peut mériter davantage d’attention qu’un message manifestement extravagant.
La détection repose sur un ensemble d’indices : proximité temporelle avec un règlement légitime, montant inhabituel, actif inconnu ou différence cachée au milieu d’un identifiant. Aucun de ces éléments ne démontre isolément une fraude, mais leur combinaison justifie une vérification indépendante.
Comparer les coordonnées plutôt que leur silhouette
Léa retrouve une nouvelle ligne dont les premiers et derniers caractères correspondent à ceux de son graphiste. Au lieu de se fier à cette silhouette, elle ouvre les détails et compare la totalité de la destination avec celle enregistrée lors de leur accord commercial.
Une différence centrale suffit à établir qu’il ne s’agit pas du même bénéficiaire technique. Quelques caractères concordants ne constituent jamais une validation complète, même lorsque la référence paraît visuellement très familière.
Il faut également contrôler le réseau, l’actif et, lorsque nécessaire, le contrat du jeton. Un identifiant correct ne règle pas toutes les questions : un paiement peut rester inadapté si le destinataire ne prend pas en charge la chaîne ou la version de l’actif utilisée.
Distinguer les attaques qui se ressemblent
Plusieurs menaces peuvent conduire à envoyer des fonds au mauvais endroit, mais leurs mécanismes diffèrent. Cette distinction aide à choisir la réponse appropriée : nettoyer un appareil ne remplace pas la vérification d’un bénéficiaire, et ignorer une ligne indésirable ne supprime pas un logiciel malveillant.
| Menace | Mécanisme principal | Contrôle utile |
|---|---|---|
| Empoisonnement d’adresse | Une destination trompeuse apparaît dans l’activité consultée. | Comparer avec des coordonnées obtenues par une source indépendante. |
| Détournement du presse-papiers | Un programme remplace la destination après sa copie. | Contrôler la valeur collée et celle affichée avant signature. |
| Hameçonnage | Un faux interlocuteur ou site pousse à divulguer un secret ou à signer. | Vérifier le canal et examiner précisément la demande. |
| Dusting à visée de traçage | De minuscules montants servent notamment à étudier des liens entre comptes. | Éviter les manipulations inutiles et examiner les enjeux de confidentialité. |
Ces catégories peuvent se combiner. Un jeton indésirable peut, par exemple, afficher une invitation à consulter un site qui réclame ensuite une autorisation dangereuse ; le risque dépasse alors la simple confusion entre deux destinations.
Les alertes automatiques : une aide, pas un certificat
Certains outils de sécurité blockchain analysent les ressemblances entre comptes, filtrent des opérations suspectes ou signalent des interactions inhabituelles. Ces fonctions peuvent réduire l’exposition au piège, mais leur présence et leur efficacité varient selon les produits, les versions et les réseaux pris en charge.
Une alerte doit conduire à suspendre l’envoi et à contrôler les coordonnées. À l’inverse, l’absence d’avertissement ne transforme pas un destinataire inconnu en contact fiable : une menace récente ou atypique peut ne pas être reconnue.
Pour Léa, le meilleur repère reste sa documentation commerciale, confirmée auprès du prestataire sur un canal déjà établi. La vérification doit venir d’une source différente de celle qui pourrait être contaminée. Une fois cette règle comprise, elle peut être intégrée à une procédure de paiement régulière.
Protéger son portefeuille crypto avec une procédure de paiement fiable
La prévention des fraudes devient plus efficace lorsqu’elle repose sur une méthode répétable plutôt que sur un effort de concentration exceptionnel. L’objectif consiste à réduire les occasions de sélectionner une mauvaise référence et à rendre toute modification de bénéficiaire visible.
Dans l’entreprise de Léa, la première mesure est simple : les règlements ne sont plus préparés depuis les opérations récentes. Les coordonnées proviennent désormais d’un registre interne, constitué après vérification avec chaque prestataire et associé au réseau accepté.
Établir une source de confiance pour chaque bénéficiaire
Un carnet de contacts évite de rechercher à nouveau les mêmes informations à chaque paiement. Il reste néanmoins nécessaire de protéger sa création et ses modifications, car une erreur enregistrée une fois peut être reproduite avec une grande régularité.
Une liste blanche peut aller plus loin lorsqu’un service permet de restreindre réellement les retraits à des destinations préapprouvées. Toutes les applications n’offrent pas cette contrainte : une simple étiquette de contact n’équivaut pas à un blocage technique des autres destinataires.
- Obtenir les coordonnées par un canal établi avec le bénéficiaire et confirmer le réseau attendu.
- Comparer l’adresse complète avant de l’enregistrer, sans utiliser une ligne reçue spontanément comme référence.
- Contrôler le montant, l’actif et la destination lors de chaque préparation de paiement.
- Pour un nouveau bénéficiaire, envisager un petit transfert d’essai et faire confirmer sa réception par le canal convenu.
- Après l’essai, réutiliser exactement les coordonnées validées et vérifier de nouveau l’écran final.
Le transfert d’essai limite l’exposition initiale, mais ne protège pas si la destination est ensuite remplacée ou recopiée autrement. Il faut aussi éviter de considérer une simple confirmation sur la blockchain comme la preuve que le prestataire attendu a reçu les fonds.
Ce qu’un portefeuille matériel protège réellement
Un appareil matériel conserve les clés dans un environnement conçu pour limiter leur exposition et permet généralement de vérifier les paramètres avant signature. Son écran peut notamment révéler une différence entre la destination préparée sur l’ordinateur et celle qui sera autorisée.
Il ne reconnaît toutefois pas automatiquement votre intention commerciale. Si vous lui demandez de signer un paiement vers l’escroc et que vous confirmez cette destination, il peut protéger parfaitement la clé tout en autorisant le mauvais transfert.
La bonne pratique consiste donc à comparer l’adresse affichée sur l’appareil avec une référence fiable, pas seulement avec l’écran potentiellement compromis de l’ordinateur. Cette règle vaut pour les équipements de différentes marques, indépendamment de leur discours commercial.
Adapter les protections au réseau et à l’organisation
Sur Bitcoin, les portefeuilles déterministes permettent couramment d’utiliser de nouvelles adresses de réception, ce qui peut améliorer la confidentialité. Cette habitude n’est pas une solution universelle applicable de la même façon aux comptes Ethereum ou aux interactions DeFi.
Une gestion multisignature apporte, quant à elle, plusieurs validations. Elle devient réellement utile contre cette tromperie lorsque les approbateurs contrôlent indépendamment les coordonnées ; plusieurs personnes consultant la même mauvaise source peuvent toutes approuver la même erreur.
Les mises à jour du logiciel et du micrologiciel complètent cette organisation en apportant des correctifs ou des améliorations d’affichage. Réduire l’exposition publique de ses coordonnées peut aussi limiter certains repérages, sans effacer les opérations déjà visibles : la protection la plus robuste associe outils techniques et validation indépendante.
Que faire après une opération suspecte ou un envoi au mauvais destinataire ?
La réaction dépend d’abord de ce qui s’est réellement produit. Recevoir un jeton inconnu, découvrir une ligne à montant nul et avoir signé un paiement important vers une mauvaise destination sont trois situations différentes, qui ne nécessitent pas les mêmes mesures.
Dans tous les cas, mieux vaut suspendre les opérations non indispensables et conserver les éléments disponibles. La précipitation peut conduire à suivre un faux service d’assistance, à communiquer un secret ou à signer une seconde demande plus dangereuse que l’événement initial.
Si une ligne suspecte apparaît sans perte constatée
Léa découvre une interaction inconnue mais n’a réutilisé aucune de ses références. Elle peut la masquer ou la signaler si son application le permet, puis vérifier ses contacts enregistrés et éviter toute interaction avec les liens associés à un actif indésirable.
Elle n’a pas besoin d’envoyer une somme pour « nettoyer » son portefeuille ni de renvoyer le jeton à son expéditeur. Une réception non sollicitée ne justifie jamais de divulguer sa phrase de récupération. Un service prétendant avoir besoin de ce secret pour supprimer une trace doit être écarté.
Il n’est pas non plus nécessaire de révoquer des autorisations uniquement parce qu’un montant nul apparaît. Une révocation concerne des permissions effectivement accordées à un contrat ; elle devient pertinente si l’examen révèle une approbation douteuse ou une interaction non souhaitée.
Si les fonds ont déjà été envoyés
Si Léa a signé vers la mauvaise destination, elle commence par vérifier le statut exact du transfert. Lorsqu’il est encore en attente, certaines configurations permettent de tenter un remplacement ou une annulation, mais ces possibilités dépendent du réseau et ne garantissent aucun résultat.
Après confirmation, un transfert classique ne peut généralement pas être annulé comme un paiement par carte. Aucun support de portefeuille ne possède un pouvoir universel pour inverser l’écriture ; les éventuelles mesures dépendent de l’actif, des intermédiaires concernés et du cadre juridique.
Il faut conserver l’identifiant de transaction, les adresses impliquées, le réseau, le montant, l’heure et les captures utiles. Ces informations facilitent un signalement auprès du prestataire utilisé, des autorités compétentes et, lorsqu’un service identifiable reçoit les fonds, de son équipe de conformité.
Certains émetteurs d’actifs disposent de capacités particulières, notamment de gel, tandis qu’une plateforme centralisée peut parfois agir sur un compte relevant de son contrôle. Cela ne constitue ni un droit automatique au remboursement ni une garantie d’intervention rapide.
Éviter la seconde escroquerie et corriger la procédure
Les personnes ayant perdu des fonds sont souvent ciblées par de prétendus spécialistes du recouvrement. Une promesse de restitution certaine contre un paiement anticipé, une connexion à un site inconnu ou une signature opaque doit susciter une méfiance immédiate.
L’analyse doit également distinguer l’erreur de destinataire d’une compromission plus large. Si des opérations réellement signées restent inexpliquées, il faut examiner la sécurité de l’appareil, les permissions accordées et l’éventuelle exposition des secrets avant de décider d’un nouveau dispositif de conservation.
Enfin, Léa recherche le point précis où la vérification a échoué : contact absent, affichage tronqué, changement non confirmé ou double validation trop superficielle. Documenter la cause permet de corriger la procédure plutôt que de compter sur davantage d’attention lors du prochain paiement.
Questions fréquentes sur l’empoisonnement d’adresse crypto
Une petite somme reçue d’un inconnu permet-elle de vider mon portefeuille ?
Non, sa simple réception ne donne pas à l’expéditeur le contrôle de vos fonds. Le risque apparaît notamment si vous réutilisez ses coordonnées par erreur, consultez un site piégé ou signez une autorisation dangereuse.
Un portefeuille matériel empêche-t-il cette arnaque ?
Il protège les clés et facilite le contrôle des paramètres sur un écran distinct, mais il ne garantit pas que le destinataire choisi soit légitime. Vous devez comparer l’adresse complète avec une référence fiable avant de confirmer.
Vérifier seulement le début et la fin d’une adresse suffit-il ?
Non. Les fraudeurs recherchent précisément des ressemblances sur ces caractères souvent visibles. Comparez l’ensemble de l’identifiant, puis vérifiez également le réseau et l’actif attendus.
Le copier-coller d’adresse est-il toujours dangereux ?
Le copier-coller évite des fautes de saisie, mais ne certifie ni la source ni la valeur finalement collée. Utilisez des coordonnées vérifiées, contrôlez le résultat et vérifiez encore la destination au moment de signer.
Peut-on récupérer un transfert confirmé envoyé à un escroc ?
Il n’existe généralement pas d’annulation native. Conservez les preuves et signalez rapidement le transfert aux services et autorités concernés ; une intervention éventuelle dépend notamment de l’actif et des intermédiaires impliqués, sans garantie de restitution.