Une application décentralisée peut recevoir le droit de déplacer des actifs sans demander une nouvelle validation à chaque opération. Sur Ethereum, cette permission passe souvent par une approbation de tokens : le détenteur autorise une adresse précise à prélever une quantité déterminée d’un jeton. Lorsque le plafond est extrêmement élevé, parfois égal à la valeur maximale prévue par le standard, cette délégation devient pratiquement sans limite. Elle peut rester active longtemps après un échange, une opération de prêt ou une visite oubliée sur une plateforme.
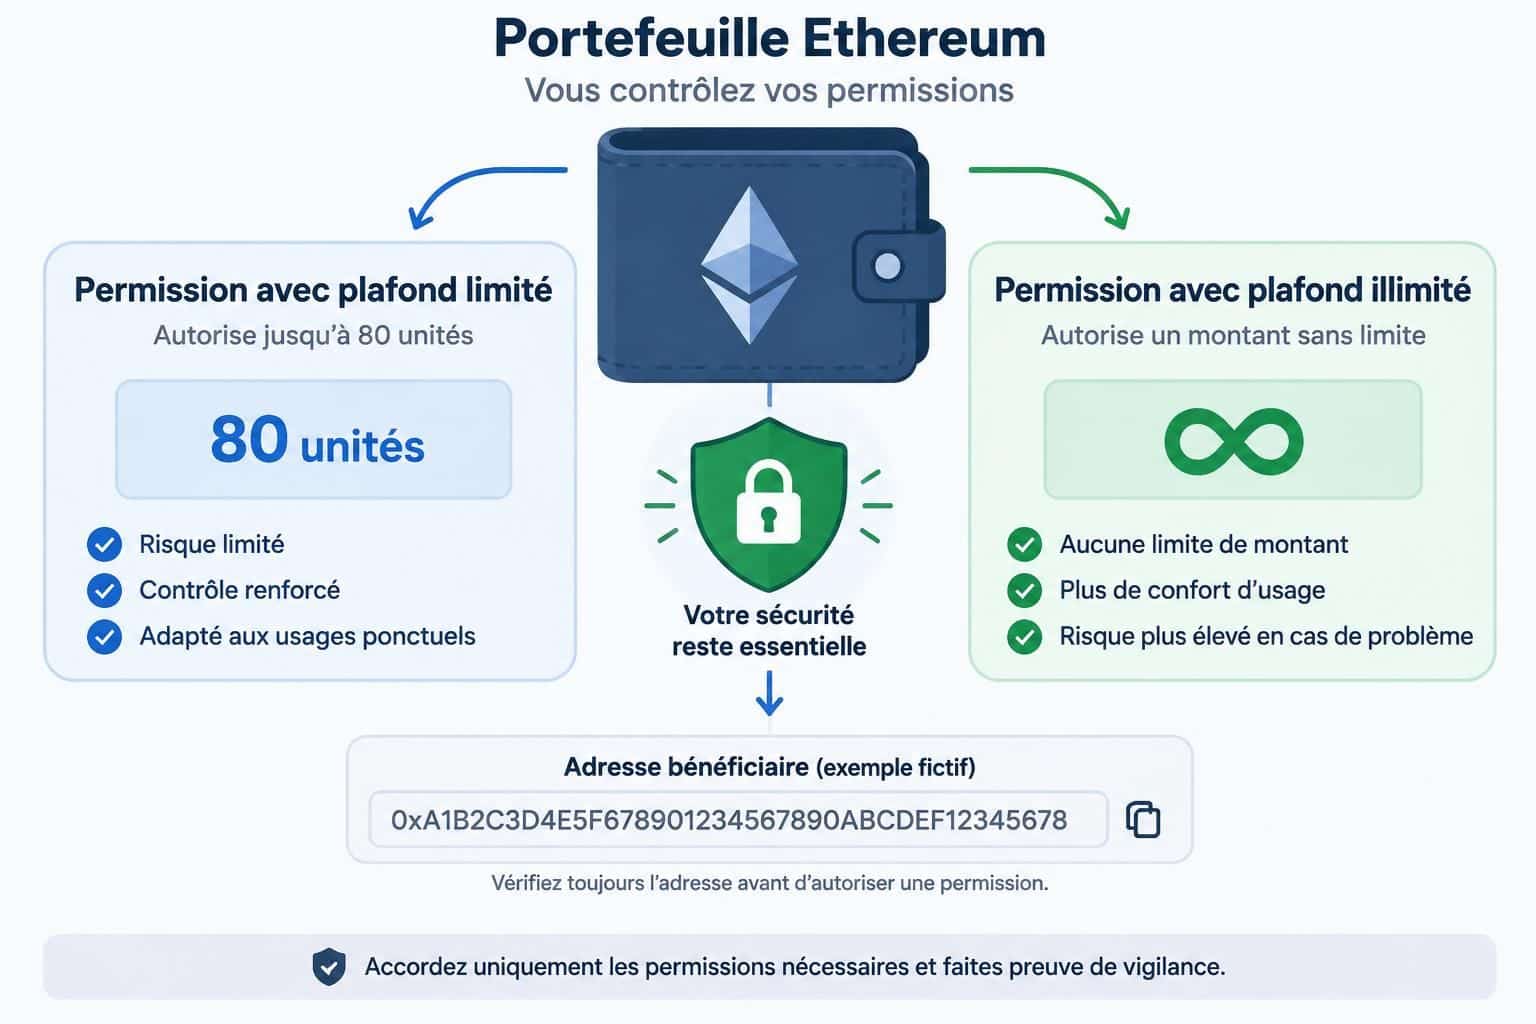
Le danger ne se reconnaît pourtant ni au montant des frais ni à la réputation affichée par un site. Il faut examiner le bénéficiaire, la quantité autorisée et l’état réellement enregistré sur la chaîne. Camille, utilisatrice fictive d’un wallet Ethereum, souhaite échanger seulement 80 unités d’un stablecoin : son exemple permet de suivre les vérifications utiles, depuis la fenêtre de signature jusqu’au retrait d’une permission devenue inutile. L’enjeu consiste à distinguer une commodité technique d’une exposition durable, sans confondre connexion au portefeuille, signature et pouvoir effectif de transférer des fonds.
Comprendre une autorisation illimitée sur un wallet Ethereum
Le rôle de l’allowance ERC-20 dans une délégation de dépense
Un jeton conforme au standard ERC-20 tient généralement un registre des permissions accordées par ses détenteurs. Cette allowance ERC-20 associe trois éléments : une adresse propriétaire, une adresse autorisée à dépenser et un plafond exprimé dans la plus petite unité de l’actif. Le bénéficiaire de cette délégation est couramment appelé spender.
Concrètement, Camille possède 500 unités d’un stablecoin et souhaite en échanger 80. Avant l’opération, le protocole peut lui demander d’autoriser son contrat à en prélever 80, 500 ou une quantité astronomique. Ces trois demandes permettent potentiellement l’échange prévu, mais elles ne créent pas la même exposition après son exécution.
La fonction classique approve(spender, amount) définit ce plafond. Le contrat bénéficiaire peut ensuite solliciter un transfert avec transferFrom, dans les limites applicables au jeton concerné. L’accord initial n’envoie donc pas nécessairement les fonds immédiatement : il établit un droit de prélèvement susceptible d’être utilisé ultérieurement.
Pourquoi une valeur maximale signifie une permission pratiquement sans limite
La forme la plus reconnaissable d’une autorisation illimitée correspond au maximum d’un entier non signé sur 256 bits, soit 2^256 − 1. Ce nombre dépasse immensément les quantités usuelles détenues par un particulier. Une interface peut le remplacer par « Unlimited », « Infinite », « Illimité » ou un symbole d’infini.
Toutefois, une quantité gigantesque n’est pas obligatoirement ce maximum exact. Certains services utilisent un autre plafond très élevé, qui produit un effet pratiquement identique pour l’utilisateur. Inversement, une permission supérieure au solde actuel n’est pas automatiquement illimitée : autoriser 1 000 unités lorsqu’on en possède 50 reste un plafond fini, même s’il expose aussi de futurs dépôts.
La distinction compte pour Camille. Si elle conserve une délégation de 1 000 unités après son échange et reçoit ensuite un nouveau versement, ce versement peut entrer dans le périmètre de dépense restant. Un solde nul ne supprime pas le droit accordé ; il empêche seulement, à cet instant, de prélever un montant absent.
Quels actifs une approbation ERC-20 peut réellement exposer
Une permission standard porte sur un contrat de jeton précis, un propriétaire et un bénéficiaire précis, sur un réseau donné. Elle ne donne pas automatiquement accès à tous les actifs du portefeuille. Une délégation concernant un stablecoin ne constitue donc pas, à elle seule, une autorisation de déplacer un autre ERC-20 ou une collection numérique.
L’ETH natif ne fonctionne pas avec le mécanisme classique d’approbation ERC-20. En revanche, un actif enveloppé comme WETH est représenté par un contrat compatible et peut être concerné. Sous l’expression courante tokens Ethereum, il faut donc distinguer la monnaie native des représentations et jetons qui disposent de leur propre registre.
Enfin, une délégation étendue ne prouve pas qu’un service est frauduleux. Des plateformes légitimes l’utilisent pour éviter des validations répétées et réduire certaines dépenses futures. Le compromis reste réel : si le bénéficiaire est malveillant, vulnérable ou modifiable dans des conditions défavorables, la marge de prélèvement peut devenir une source de perte.
La question décisive n’est pas seulement « combien vais-je échanger ? », mais « qui pourra prélever quoi après cette opération ? ». Cette différence devient visible dès que l’on examine attentivement la demande affichée avant signature.
Repérer une approbation de tokens illimitée avant de signer
Lire le plafond de dépense dans la fenêtre du portefeuille
La première vérification se déroule dans l’extension ou l’application de signature, pas uniquement sur la page du service. Les interfaces emploient des formulations variables : « autoriser l’accès », « limite de dépense », « spending cap » ou « montant approuvé ». Il faut ouvrir les détails lorsque le plafond n’apparaît pas directement.
Dans l’exemple de Camille, le site annonce un échange de 80 unités, tandis que la fenêtre du portefeuille indique une permission sans limite. Ce décalage n’établit pas une fraude, mais révèle que la demande dépasse l’opération immédiate. Le montant à échanger et le montant autorisé sont deux paramètres distincts.
Certaines applications permettent de modifier le plafond avant validation. Camille peut alors retenir la quantité nécessaire à l’opération, en tenant compte du fonctionnement réel du protocole. Si le parcours impose une marge ou plusieurs prélèvements, cette exigence doit être comprise plutôt qu’acceptée mécaniquement sous prétexte que le bouton principal recommande une valeur.
Contrôler l’adresse bénéficiaire et le contrat du jeton
La deuxième vérification concerne l’adresse qui reçoit le pouvoir de dépenser. Un nom familier, un logo ou une étiquette de navigateur ne constituent pas une preuve suffisante. Le bénéficiaire doit correspondre au contrat attendu pour le réseau et la fonctionnalité utilisés, à partir de références officielles obtenues indépendamment du message reçu.
Camille retrouve ainsi l’adresse du routeur dans la documentation du protocole, puis la compare à celle affichée par son outil de signature. Vérifier uniquement les premiers et derniers caractères réduit la vigilance face aux adresses ressemblantes. Une comparaison complète reste préférable, particulièrement pour un nouvel intervenant ou une somme importante.
Le jeton mérite le même contrôle. Deux actifs peuvent partager un nom ou un symbole sans être le même instrument. Une simulation indiquant « USDC », par exemple, ne dispense pas de vérifier le contrat concerné : l’identité technique repose sur l’adresse et le réseau, pas sur la seule présentation graphique.
- Réseau sélectionné : confirmer que l’opération se déroule sur la chaîne prévue.
- Actif concerné : identifier le contrat exact et non seulement son symbole.
- Bénéficiaire : comparer l’adresse avec une référence officielle fiable.
- Plafond demandé : rechercher une valeur explicite ou une mention d’absence de limite.
- Nature de l’action : distinguer transfert immédiat, délégation de dépense et signature de message.
Reconnaître les signaux trompeurs dans une demande de validation
Un faible coût réseau ne signifie pas un faible risque. Une opération peu coûteuse peut installer une permission considérable, tandis qu’une transaction chère peut ne transférer qu’un montant limité. Les frais rémunèrent l’exécution sur la chaîne ; ils ne mesurent ni la fiabilité du destinataire ni l’étendue des droits accordés.
Autre piège : une application peut présenter la procédure comme une simple vérification de compte ou une étape de sécurité. Si la fenêtre indique une modification de plafond de dépense, il s’agit bien d’un pouvoir financier. Le vocabulaire commercial du site ne change pas la portée technique de ce que le portefeuille demande de signer.
Les aperçus et simulations apportent une aide utile, mais ne remplacent pas l’analyse des champs essentiels. Leur couverture dépend de l’outil, du contrat et du type de demande. Une opération apparemment sans transfert immédiat peut tout de même créer une capacité de prélèvement exploitable plus tard par son destinataire.
Avant validation, une permission sûre doit être compréhensible dans ses trois dimensions : actif, bénéficiaire et plafond. Si l’un de ces éléments reste opaque, mieux vaut interrompre le parcours et vérifier l’état existant directement sur la chaîne.
Vérifier une allowance ERC-20 dans un explorateur blockchain
Retrouver une transaction approve et interpréter ses paramètres
Pour examiner une permission déjà accordée, Camille consulte son adresse publique dans un explorateur blockchain compatible avec le réseau utilisé. Elle recherche les transactions interagissant avec le contrat du jeton, puis ouvre celles qui correspondent à une approbation. Une méthode décodée sous le nom approve constitue un indice utile, mais pas une preuve suffisante à elle seule.
Il faut vérifier le destinataire de la transaction, les paramètres et son statut d’exécution. Dans le schéma ERC-20 classique, la transaction est envoyée au contrat de l’actif ; l’adresse bénéficiaire apparaît dans les arguments. Confondre ces deux rôles conduit facilement à croire que l’émetteur du jeton est lui-même autorisé à dépenser.
Une transaction échouée ne met pas à jour le registre de la manière prévue. Une opération en attente n’apporte pas non plus la preuve que le nouveau plafond est effectif. Camille contrôle donc la réussite et la confirmation avant d’interpréter le résultat, puis poursuit avec une lecture de l’état actuel.
Reconnaître le maximum uint256 et les unités brutes
La valeur maximale courante d’une permission ERC-20 est 115792089237316195423570985008687907853269984665640564039457584007913129639935. Dans des données hexadécimales, ce maximum correspond à 64 caractères « f », généralement précédés de « 0x ». Sa présence dans le champ de quantité signale un plafond maximal pour ce format.
Les nombres affichés doivent toutefois être interprétés avec les décimales du contrat. Si un actif utilise six décimales, la quantité brute 80000000 représente 80 unités. Avec dix-huit décimales, cette même quantité correspond à une fraction beaucoup plus petite : la longueur du nombre ne suffit donc pas à conclure.
| Élément observé | Interprétation | Vérification utile |
|---|---|---|
| « Unlimited » ou « Illimité » | L’interface classe le plafond comme sans limite pratique. | Examiner la valeur brute et le bénéficiaire. |
| Maximum uint256 | Le plafond utilise la plus grande valeur de ce type entier. | Confirmer le contrat, le réseau et l’état actuel. |
| Montant supérieur au solde | Les dépôts futurs peuvent aussi être exposés. | Distinguer plafond fini élevé et maximum technique. |
| Allowance actuelle égale à zéro | Ce bénéficiaire ne dispose plus d’une marge ERC-20 classique pour cette paire. | Vérifier séparément les autres permissions. |
Lire allowance plutôt que se fier uniquement à l’historique
Le contrôle le plus direct consiste à interroger allowance(owner, spender) sur le contrat concerné. Les interfaces de lecture d’un explorateur permettent souvent de fournir l’adresse propriétaire et celle du bénéficiaire. Cette consultation ne nécessite normalement ni clé privée ni signature : une demande de phrase de récupération serait totalement étrangère à cette vérification.
Pourquoi ne pas s’arrêter à l’ancienne transaction ? Parce qu’une délégation peut avoir été remplacée, réduite ou révoquée depuis. Son montant peut également évoluer après utilisation, selon l’implémentation ; certaines versions conservent notamment le maximum lorsqu’il sert de marqueur de permission infinie. L’état courant prime sur un événement isolé.
Camille retrouve ainsi une approbation maximale datant d’un ancien échange, puis découvre une opération ultérieure qui l’a ramenée à zéro. Sans cette deuxième lecture, elle aurait pris un événement historique pour une exposition présente. À l’inverse, une ancienne application oubliée peut conserver un droit actif malgré plusieurs mois d’inactivité.
Lorsque le code est vérifié et l’interface disponible, ces contrôles deviennent plus accessibles, mais le badge de vérification n’est pas un audit de sécurité. Il facilite surtout l’examen du programme publié. La preuve pertinente reste une permission actuelle, rattachée au bon actif, au bon bénéficiaire et au bon réseau.
Évaluer le risque de drainage lié aux contrats et aux signatures
Pourquoi un smart contract autorisé peut devenir dangereux
Une permission persistante crée une dépendance envers le comportement du bénéficiaire. Si un smart contract autorisé comporte une faille permettant de déclencher des prélèvements non prévus, les utilisateurs exposés peuvent subir des pertes sans nouvelle confirmation. L’absence de fenêtre de signature au moment du vol explique pourquoi ce scénario surprend autant.
Il faut néanmoins distinguer les causes. La compromission d’un site web ne permet pas automatiquement d’exploiter toutes les anciennes délégations : cela dépend des pouvoirs du contrat et de son architecture. En revanche, une interface compromise peut présenter une nouvelle demande vers une adresse hostile, en imitant le parcours habituel d’un échange.
Les contrats modifiables ajoutent un autre niveau d’analyse. Une adresse peut rester identique alors que la logique exécutée évolue par un mécanisme de mise à niveau. Ce fonctionnement possède des usages légitimes, mais impose d’examiner la gouvernance, les administrateurs et les protections entourant les changements plutôt que de se fier à l’ancienneté du service.
Ne pas confondre approve, permit et Permit2
La transaction approve n’est pas la seule manière de produire une capacité de dépense. Certains actifs prennent en charge une autorisation signée de type permit, notamment selon EIP-2612. L’utilisateur signe alors des données structurées qui peuvent être soumises sur la chaîne par un autre acteur, sous réserve des conditions prévues.
Une telle signature peut n’entraîner aucun frais immédiat pour le détenteur tout en ayant une portée financière. Son analyse doit porter sur le domaine, le contrat vérificateur, le réseau, le bénéficiaire, la valeur et l’échéance applicables. « Sans gas » ne signifie donc ni gratuit en risque ni dépourvu d’engagement.
Permit2 ajoute une architecture distincte : une approbation ERC-20 peut d’abord être donnée à ce contrat intermédiaire, puis des permissions ou transferts sont gérés par ses mécanismes propres. Examiner uniquement le plafond du jeton ne décrit pas toujours toute la chaîne des droits. Il faut aussi regarder les bénéficiaires finaux, les montants, les expirations ou les signatures concernées.
Les échéances doivent être interprétées selon le mécanisme précis. Pour un permit EIP-2612, la date limite encadre normalement l’acceptation de la signature ; elle ne signifie pas que la délégation créée expirera automatiquement ensuite. D’autres systèmes prévoient une expiration effective du droit de dépense : ces deux situations ne doivent pas être assimilées.
Hiérarchiser les permissions selon l’exposition réelle
Camille découvre trois délégations : une faible limite vers un protocole qu’elle utilise, un maximum vers un ancien service et une adresse qu’elle ne reconnaît pas. Elle commence par les bénéficiaires inconnus et les montants les plus exposants. Cette méthode réduit le risque plus efficacement qu’une lecture chronologique sans ordre de priorité.
Le risque de drainage dépend notamment du pouvoir accordé, de la fiabilité technique du destinataire et des avoirs disponibles aujourd’hui ou demain. Un portefeuille momentanément vide peut redevenir vulnérable après un dépôt. À l’inverse, une limite strictement calibrée réduit les pertes possibles sans garantir que l’opération commerciale elle-même est honnête.
Un dispositif matériel protège surtout la garde des clés et la validation des signatures ; il ne neutralise pas une délégation dangereuse déjà signée. La sécurité crypto exige donc aussi une lecture des droits accordés et une séparation réfléchie des usages. La robustesse du support ne compense pas l’étendue excessive d’un pouvoir de dépense.
Effectuer une révocation d’autorisation et prévenir les nouvelles expositions
Retirer une permission existante sans créer un nouveau risque
Pour une délégation ERC-20 classique, la suppression passe généralement par une nouvelle transaction qui fixe le plafond du bénéficiaire à zéro. Camille peut utiliser une interface de gestion reconnue ou interagir avec le contrat approprié depuis un outil adapté. Dans tous les cas, elle vérifie le réseau, l’actif et l’adresse visée avant de confirmer.
Une révocation d’autorisation nécessite habituellement des frais payés dans la monnaie native du réseau. Elle ne demande jamais de communiquer une phrase de récupération à un site. Les faux services de nettoyage jouent précisément sur l’urgence : un message alarmant incitant à connecter immédiatement son compte mérite la même méfiance qu’une fausse distribution gratuite.
Camille accède donc à l’outil depuis une source indépendante, et non depuis une publicité ou un message privé. Elle examine ensuite la demande produite par son portefeuille. Pour le cas classique, l’objectif est de retirer un droit existant, pas d’accorder un plafond maximal à une nouvelle adresse prétendument chargée de protéger ses avoirs.
Confirmer la suppression et comprendre ses limites
Après l’envoi, il faut attendre la confirmation, vérifier la réussite puis relire la valeur actuelle. Une transaction simplement soumise ne garantit pas que le registre a changé. Si elle est remplacée, annulée ou échoue, la permission précédente peut rester active ; l’écran de suivi ne doit pas être confondu avec le résultat final.
La suppression n’annule pas les transferts déjà exécutés et ne récupère pas les actifs perdus. Face à une exploitation en cours, une course entre opérations reste possible avant confirmation. Il n’existe donc pas de garantie absolue fondée sur le seul fait d’avoir cliqué sur « révoquer », surtout lorsque l’adversaire surveille déjà le compte.
Les autres mécanismes nécessitent leur propre traitement. Remettre une allowance classique à zéro ne supprime pas universellement toutes les signatures encore exploitables, ni tous les droits gérés dans un système intermédiaire. Une analyse complète distingue les couches : plafond ERC-20, permissions déléguées, échéances et possibilités d’invalidation prévues par chaque protocole.
Si la phrase de récupération ou une clé privée a été divulguée, le problème dépasse largement les approbations. Une nouvelle adresse créée à partir du même secret compromis ne constitue pas une solution indépendante. Il faut alors protéger les actifs au moyen d’un portefeuille fondé sur de nouveaux secrets fiables, avec des précautions adaptées à la compromission.
Réduire durablement les permissions sur ses tokens Ethereum
Pour ses prochains échanges, Camille privilégie des plafonds correspondant à son besoin réel. Elle accepte qu’une nouvelle utilisation puisse exiger une validation supplémentaire et des frais associés. Ce choix échange un peu de confort contre une réduction mesurable du pouvoir laissé à des intervenants externes, sans promettre pour autant l’absence de tout risque.
Elle sépare également son compte d’expérimentation de celui destiné à la conservation. Cette organisation limite les conséquences d’une mauvaise interaction, à condition de ne pas reproduire ensuite les mêmes autorisations sur le compte de réserve. Un contrôle périodique et une vérification après l’abandon d’un service permettent de repérer les délégations oubliées avant un nouveau dépôt important.
Déconnecter un site de l’interface du portefeuille reste utile pour gérer les sessions, mais ne remplace pas une action sur la chaîne. Supprimer l’extension, changer d’ordinateur ou effacer l’historique du navigateur ne modifie pas davantage le registre du jeton. Une permission inscrite sur le réseau doit être contrôlée et retirée par le mécanisme qui la gouverne.
Questions pratiques sur les autorisations illimitées Ethereum
Déconnecter une application supprime-t-il son autorisation de dépense ?
Non. La déconnexion coupe généralement la session avec le site, mais laisse intactes les permissions enregistrées sur la chaîne. Une action distincte est nécessaire pour modifier le plafond concerné.
Une autorisation illimitée permet-elle de prendre tous les actifs du portefeuille ?
Une approbation ERC-20 classique concerne un jeton, un propriétaire, un bénéficiaire et un réseau précis. Elle ne donne pas automatiquement accès à l’ETH natif ou aux autres actifs, mais peut exposer les futurs dépôts du jeton concerné.
Faut-il payer pour consulter ou révoquer une permission ?
Lire une allowance ne nécessite normalement ni frais ni signature. La modifier sur la chaîne demande généralement une transaction et des frais dans la monnaie native du réseau utilisé.
Un portefeuille matériel bloque-t-il une approbation dangereuse ?
Il protège les clés, mais une permission validée peut rester exploitable sans nouvelle signature. Il faut donc contrôler le bénéficiaire et le plafond même lorsque la validation passe par un appareil matériel.
Une autorisation limitée est-elle toujours sans danger ?
Non. Elle réduit normalement la quantité prélevable dans son périmètre, mais ne rend pas fiable un destinataire malveillant. L’identité du bénéficiaire, le fonctionnement du protocole et les autres signatures restent déterminants.